Un changement de règle qui accélère la mise à disposition des correctifs
Le projet Bitcoin Core, logiciel de référence qui alimente la majorité des nœuds du réseau Bitcoin, a formellement modifié sa politique de divulgation le 22 octobre 2026 à 16 h 06 sur bitcoincore.org. La nouveauté : lorsqu’une vulnérabilité déclarée est qualifiée d’"easily discoverable" (facile à trouver), elle ne bénéficie plus de l’embargo qui retardait jusque-là la publication publique et le correctif. À la place, une version corrective pour chaque branche majeure encore maintenue et un avis de sécurité doivent être diffusés le jour même.
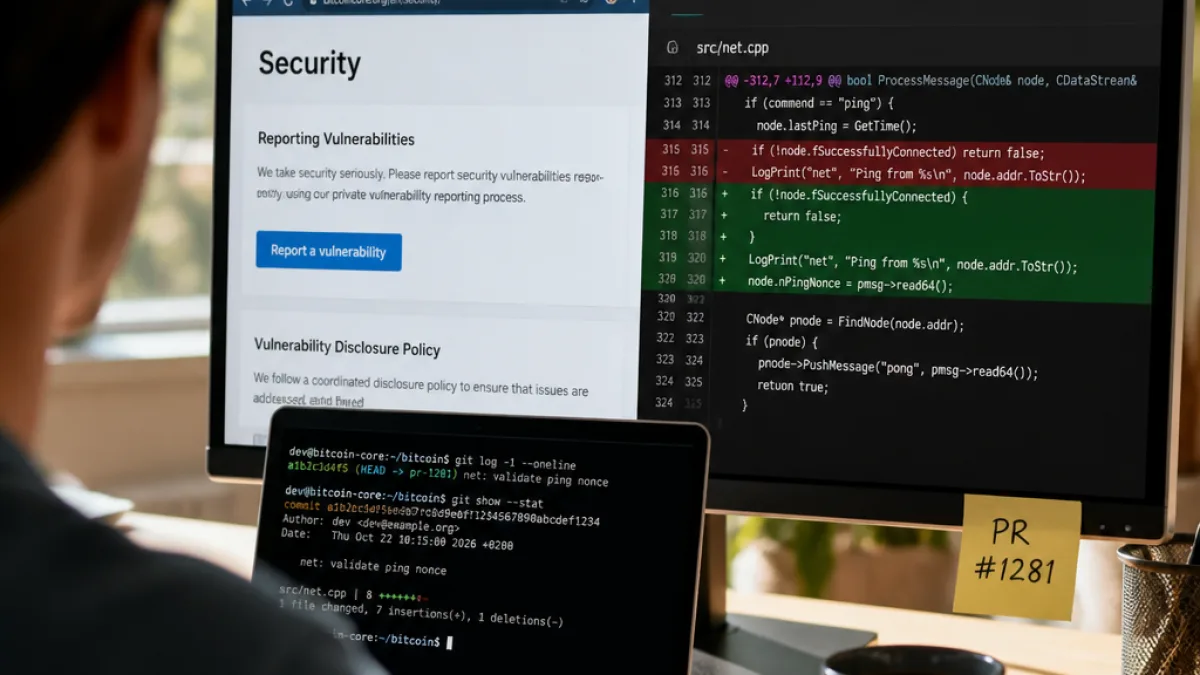
Le changement a été introduit sous la forme d’une pull request n°1281, déposée le 16 octobre 2026 par le développeur Antoine Poinsot et fusionnée après quinze commentaires le 22 octobre par un autre mainteneur. La modification est concise : un seul fichier édité, dix lignes ajoutées et une supprimée — mais ses effets peuvent être significatifs pour la sécurité opérationnelle des utilisateurs.
Pourquoi ce détail concerne les détenteurs de Bitcoin
Ce qui peut paraître technique affecte directement la fenêtre de temps pendant laquelle une faille connue peut être exploitée par un attaquant. En simplifiant : moins il y a d’avance entre la découverte publique d’une vulnérabilité et la distribution d’un correctif, moins d’adversaires ont le temps d’exploiter la faille. À titre d’illustration économique, avec un Bitcoin évalué autour de 81 400 dollars le 23 octobre 2026, la sécurité des nœuds et des logiciels de validation pèse en valeur réelle sur des portefeuilles potentiellement très importants.
- Quoi : suppression de l’embargo pour les vulnérabilités classées « easily discoverable ».
- Quand : politique mise à jour le 22/10/2026 à 16:06, pull request soumise le 16/10/2026.
- Qui : proposition par Antoine Poinsot, fusion par un mainteneur de Core.
Conséquences opérationnelles et limites
En pratique, la nouvelle règle implique que les mainteneurs devront être prêts à emballer et publier un correctif très rapidement pour toutes les branches supportées — ce qui exige ressources et procédures robustes. Pour les opérateurs de nœuds, la règle réduit le laps de temps pendant lequel ils courent un risque après la divulgation publique, mais elle ne supprime pas la nécessité d’un déploiement coordonné :
- les utilisateurs qui n’appliquent pas les mises à jour resteront vulnérables ;
- les correctifs publiés rapidement peuvent, dans certains cas, contenir des régressions si la validation est trop expéditive ;
- les attaquants qui disposent déjà de la faille avant sa signalisation ne sont pas empêchés par ce changement.
Processus et transparence
La démarche elle-même a été documentée et rendue vérifiable dans la politique : lors du premier examen, une vulnérabilité peut recevoir l’attribut « easily discoverable ». C’est cet étiquetage qui déclenche la suppression du délai d’attente précédemment en vigueur. Le fait que la modification provienne d’une pull request traçable (n°1281) et que le dépôt n’ait subi qu’un petit changement formel renforce la lisibilité de la décision pour les administrateurs et auditeurs externes.
"easily discoverable"
Quel équilibre entre sécurité et précipitation ?
La décision traduit une priorisation : réduire la latitude d’un attaquant l’emporte sur l’habitude d’attendre pour préparer des correctifs plus larges et plus testés. C’est un choix pragmatique, mais qui met la pression sur la chaîne de maintenance du logiciel. Les équipes Core devront équilibrer rapidité et qualité des correctifs, tandis que les opérateurs de nœuds et fournisseurs d’infrastructures (explorateurs, portefeuilles, services custodial) devront être prêts à déployer plus fréquemment.
| Élément | Détail |
|---|---|
| Pull request | #1281 — soumise 16/10/2026 |
| Fusion | 22/10/2026 par un mainteneur |
| Modification | 1 fichier modifié, +10 lignes, -1 ligne |
| Publication politique | 22/10/2026 à 16:06 (bitcoincore.org) |
En résumé, la mise à jour de la politique de Bitcoin Core réduit intentionnellement les délais entre signalement et distribution du correctif pour les failles jugées faciles à trouver. C’est une évolution qui vise à limiter le risque d’exploitation à grande échelle, mais qui exige une plus grande réactivité opérationnelle de la part des mainteneurs et des opérateurs. Pour les détenteurs de bitcoins et les responsables d’infrastructures, la règle renforce l’intérêt d’un processus de mise à jour agile et d’une surveillance accrue des publications de sécurité.