Une usurpation d'expéditeur rend la fraude difficile à détecter
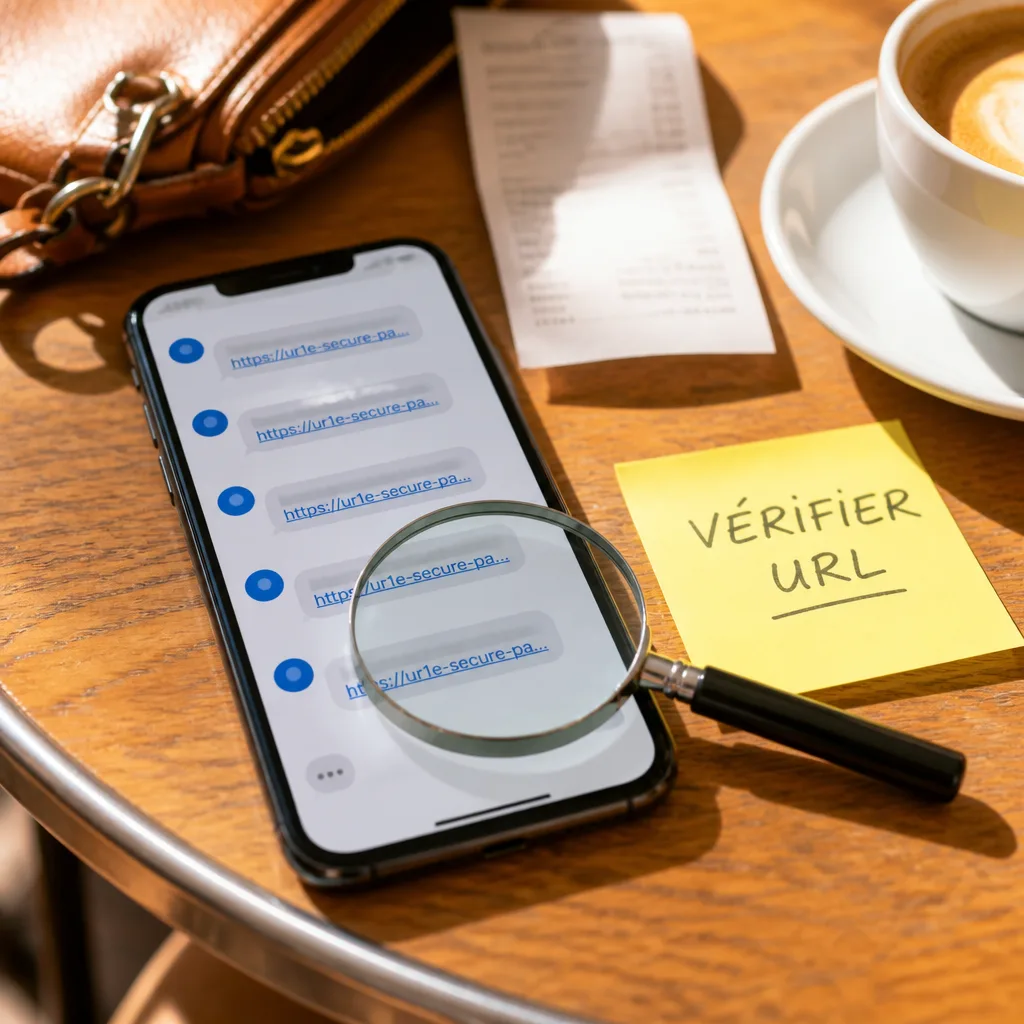
Une nouvelle campagne de phishing par SMS vise les clients de la néobanque Revolut. Plusieurs utilisateurs ont reçu des messages frauduleux qui apparaissent dans la même conversation que d'anciens SMS authentiques de l'établissement, rendant visuellement quasi indiscernable la supercherie.
Les escrocs exploitent la capacité des plateformes professionnelles d'envoi de messages, les mêmes services que certaines banques emploient, et usurpent l'identifiant de l'expéditeur. En cliquant sur le lien joint au SMS, la victime est dirigée vers une page reproduisant fidèlement la procédure de vérification d'identité de Revolut : demande d'une courte vidéo de vérification puis saisie du mot de passe. Ces étapes permettent aux fraudeurs de recueillir les éléments nécessaires pour usurper l'identité des clients.
Contexte récent : une fuite de données chez Revolut
Cette campagne intervient quelques jours après une fuite de données qui a touché la néobanque. Des hackers se revendiquant du groupe "iamnotavillan" s'étaient fait passer pour une agence gouvernementale italienne et avaient obtenu de Revolut des données de 700 clients fortunés. À ce stade, il n'est pas établi si la fuite et la vague de SMS sont liées, mais la proximité temporelle des événements alerte sur la chaîne de risques : compromission des données + usurpation d'identité = escalade des préjudices.
Que vérifier avant de cliquer ?
- Contrôler l'URL : l'adresse de la page de vérification peut livrer des indices (nom de domaine, préfixes inhabituels).
- Ne pas communiquer mot de passe ou code reçu par SMS via un formulaire externe.
- Contacter la banque par des canaux officiels si un message paraît suspect ; la vérification peut attendre les horaires d'ouverture.
Comparaison des risques et des réponses
| Risque | Origine | Mesure recommandée |
|---|---|---|
| SMS usurpé dans conversation légitime | Spoofing de l'expéditeur via plateformes d'envoi | Vérifier l'URL, appeler le service client |
| Fuite de données | Transmission de fichiers à des tiers se faisant passer pour une autorité | Demander le détail des données transmises, surveiller comptes |
Les banques et néobanques utilisent massivement les messages pour des opérations sensibles (authentification, alertes). Ce mode de communication, s'il est pratique, devient une porte d'entrée lorsque des acteurs malveillants parviennent à reproduire l'apparence des envois officiels. Les clients doivent donc conserver une vigilance accrue, notamment en matière de vérification des liens et de refus de toute transmission de mot de passe en dehors des applications ou sites officiels.
« iamnotavillan »
Enfin, la coïncidence temporelle entre la fuite de données et la campagne de SMS impose aux autorités de régulation et aux établissements financiers d'accroître les contrôles sur les pratiques d'envoi et d'authentification, et de communiquer rapidement auprès des clients en cas d'incident susceptible d'entraîner des tentatives de hameçonnage ciblé.