Incident, mode opératoire et étendue
La société fintech Revolut a reconnu avoir communiqué des données sensibles de certains de ses clients à des pirates informatiques qui se sont fait passer pour une administration. Selon la plate-forme French Breaches, l'incident a débuté par des demandes d'informations envoyées depuis une adresse apparemment rattachée au domaine d'une institution publique. Convaincue qu'il s'agissait d'une requête légitime, la néobanque a fourni des éléments personnels avant de s'apercevoir du caractère frauduleux de la démarche.
Ce qui a potentiellement été divulgué
Les informations susceptibles d'avoir été exfiltrées sont, d'après les éléments publiés :
- identité : nom, prénom, date de naissance, profession ;
- coordonnées : adresse postale, email, téléphone ;
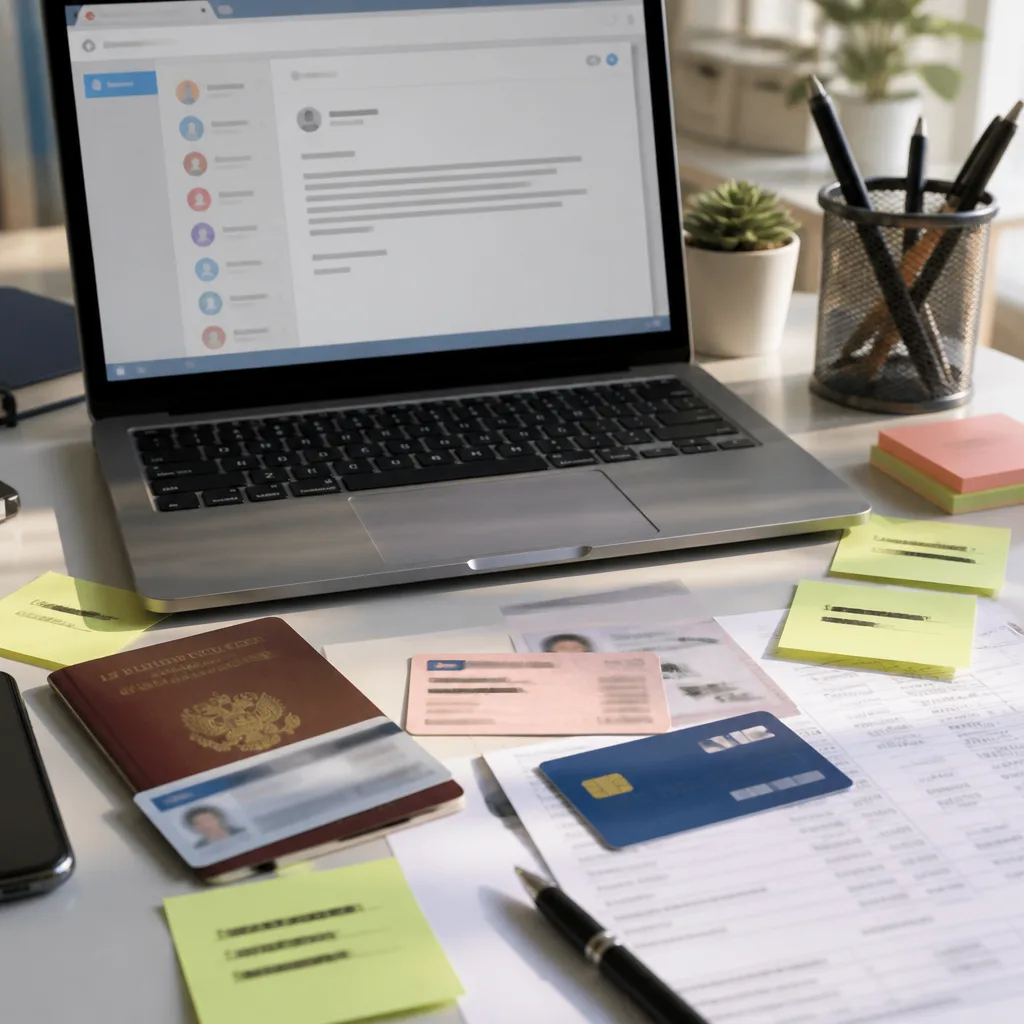
- documents d'identité : copie du passeport et/ou du permis de conduire, ainsi que le selfie utilisé pour la vérification d'identité ;
- données bancaires et opérationnelles : IBAN, relevés de compte, historique des retraits et transactions, y compris certaines opérations en Bitcoin.
Réaction de Revolut et alertes
Revolut a indiqué que "un nombre limité de personnes" étaient concernées et que les clients touchés avaient été informés. La banque a bloqué l'adresse e-mail à l'origine des demandes et affirme avoir prévenu l'administration concernée. French Breaches a mis en garde sur la manière dont ces informations pourraient être exploitées :
"pour préparer des tentatives sophistiquées de phishing (hameçonnage) ou d'usurpation d'identité"
Conséquences pour les clients et risques pratiques
La nature des fichiers décrits expose les victimes à des attaques ciblées. Avec une combinaison d'identifiants, de copies de pièces d'identité et de relevés bancaires, des fraudeurs peuvent :
- monter des scénarios d'hameçonnage très crédibles (emails ou SMS sur mesure) ;
- tenter des démarches d'usurpation d'identité pour ouvrir des comptes ou souscrire des services ;
- préparer des escroqueries financières basées sur l'accès aux informations de compte.
Cadre légal et responsabilités
Les établissements financiers sont soumis à des obligations strictes en matière de protection des données et de coopération avec les autorités. Lorsqu'une demande émane d'un organisme public, la loi peut imposer la communication d'éléments, mais cela suppose une vérification rigoureuse de l'authenticité de la requête. Dans ce cas, l'attaque a mis en lumière la difficulté de distinguer une demande légitime d'une usurpation d'identité sophistiquée.
Mesures pratiques recommandées
Pour les clients touchés ou inquiets, les premières mesures à envisager sont :
- surveiller les comptes et les relevés pour détecter toute opération inhabituelle ;
- être extrêmement prudent face aux communications demandant des informations complémentaires ou un paiement ;
- renforcer l'authentification de ses services en ligne et envisager une surveillance d'identité si des documents officiels ont été divulgués.
| Élément | Risque encouru |
|---|---|
| Copie de passeport / selfie | Usurpation d'identité, création de faux documents |
| Relevés et historique des transactions | Préparation d'escroqueries financières ciblées |
| IBAN | Risques de tentatives de virement frauduleux, phishing |
Face à ces événements, la vigilance des clients et des établissements reste déterminante. La rapidité avec laquelle Revolut a bloqué l'adresse incriminée et informé les personnes concernées limite le périmètre de l'incident, mais n'élimine pas le risque d'exploitation des données déjà divulguées.
Analyse : l'incident illustre la sophistication croissante des attaques par usurpation d'identité d'organismes officiels. Pour les banques et néobanques, il renforce la nécessité d'outils de vérification des requêtes extérieures et de procédures claires pour concilier obligations légales et sécurité des clients.