Une couche cryptographique pour rendre le Bitcoin confidentiel
Trois chercheurs de la société de crypto [alloc] init ont publié, le 24 septembre, un document de 56 pages intitulé « Shielded Bitcoin ». Leur proposition : permettre que le montant, l’expéditeur et le destinataire d’une transaction en Bitcoin restent cachés, en s’inspirant des mécanismes de Zcash, sans modifier une seule ligne du protocole Bitcoin.
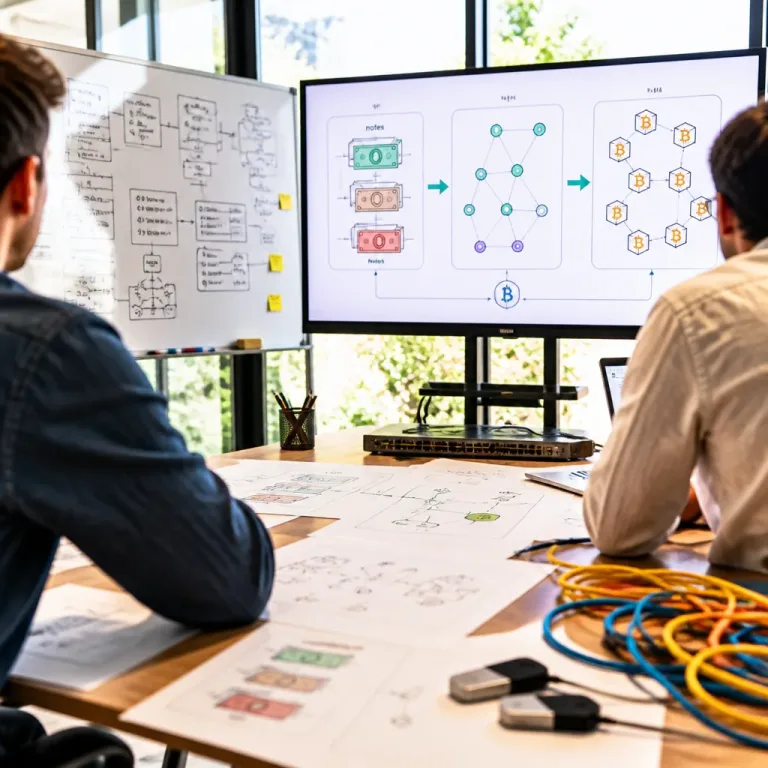
Concrètement, la valeur serait conservée sous la forme de « notes » chiffrées. Dépenser une note produirait deux éléments publics : un marqueur attestant que la note a déjà été consommée et une preuve mathématique montrant que le propriétaire disposait bien des fonds. Mais le montant et les identités resteraient masqués.
"Un transfert privé pèserait environ 700 vBytes, contre 100 à 200 pour une transaction ordinaire," affirme Mikhail Komarov.
Quels changements pour le rôle du réseau Bitcoin ?
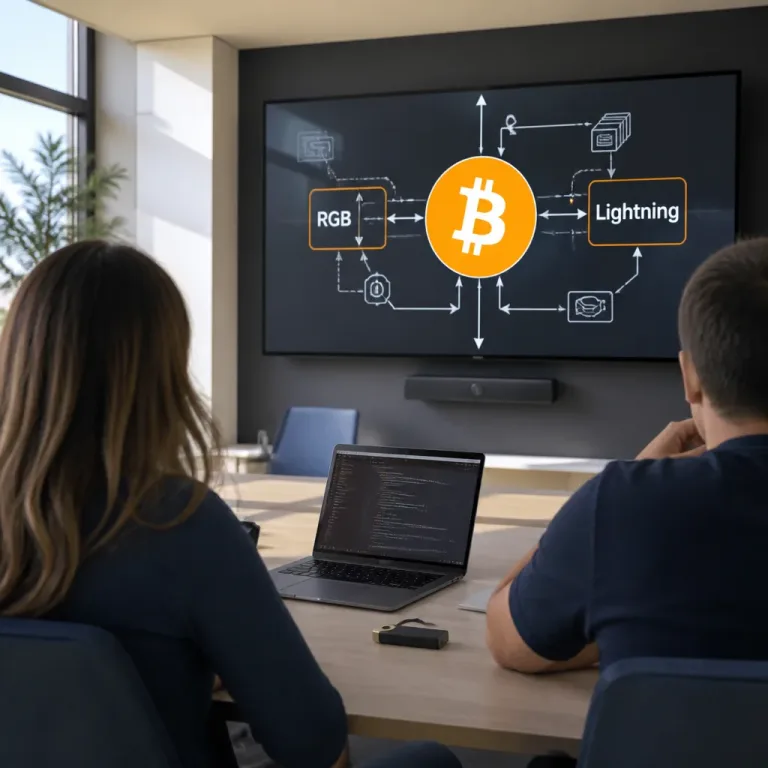
La proposition repose sur une séparation nette des responsabilités : le réseau Bitcoin continuerait d’assurer la fonction d’horloge et de coffre-fort (enregistrant des transactions), mais ne vérifierait plus la validité détaillée des paiements privés. Cette tâche serait déléguée à un logiciel tiers que quiconque pourrait exécuter, via une technique que les auteurs nomment PIPEs v2. En d’autres termes, une confirmation inscrite dans la chaîne n’attesterait plus, en elle-même, qu’un paiement privé est valide — la vérification réelle se ferait off-chain.
- Coût en taille : une transaction privée ~700 vBytes vs 100–200 vBytes pour une transaction standard.
- Complexité technique : utilisation d’un schéma de notes chiffrées et de preuves cryptographiques inspirées de Zcash.
- Interopérabilité : le mécanisme ne modifie pas le consensus Bitcoin, mais introduit un modèle de confiance opérationnel différent.
Pourquoi reprendre l’architecture de Zcash ?
Le choix n’est pas anodin : Zcash a fait de la confidentialité une caractéristique centrale et ses « pools protégés » détiennent aujourd’hui environ 4,9 millions de ZEC, soit près de 29 % de l’offre en circulation — une part qui a fortement augmenté ces cinq dernières années (de 7,6 % à 29 %). Les auteurs cherchent à reproduire cette discrétion sur Bitcoin, un marché bien plus large et plus liquéfié.
| Élément | Shielded Bitcoin (proposé) | Transaction Bitcoin classique |
|---|---|---|
| Taille (approx.) | 700 vBytes | 100–200 vBytes |
| Modification du protocole | Non | — |
| Vérification des détails | Off-chain via logiciel externe | On-chain |
Conséquences et limites observées
Le document souligne une limite non résolue : les auteurs n’expliquent pas encore comment faire entrer ou sortir des BTC « réels » dans ce système de notes chiffrées, c’est-à-dire comment assurer des ponts sûrs entre l’univers des wallets classiques et ce « coffre » privé. Sans solution claire pour ces flux on/off, l’utilité pratique et la sécurité du mécanisme restent incomplètes.
Autre conséquence notable : la discrétion proposée n’est pas gratuite. Augmenter la taille des transactions a un impact direct sur les frais payés par les utilisateurs et sur l’encombrement de la chaîne. Enfin, déléguer la vérification à un logiciel séparé change la donne en matière de confiance et d’auditabilité — points sensibles pour les régulateurs et les acteurs institutionnels.
Un équilibre délicat entre confidentialité et contrôle
La proposition « Shielded Bitcoin » illustre un dilemme familier : la recherche de confidentialité accrue se heurte aux impératifs de transparence, de sécurité et de conformité. Techniquement séduisante, elle soulève des questions pratiques — entrées/sorties des bitcoins, coûts, et modèle de vérification — qui détermineront si l’idée reste un exercice académique ou devient une brique adoptée par l’écosystème.
Sans nouveaux détails sur les ponts entre les notes chiffrées et les bitcoins circulants, et sans expérimentation publique robuste, il convient de rester prudent : l’approche rend plausible la « confidentialité Zcash-like » sur Bitcoin, mais ne la rend pas immédiatement opérationnelle.