Un arrêt préventif des sites publics après la découverte de failles dans PHP
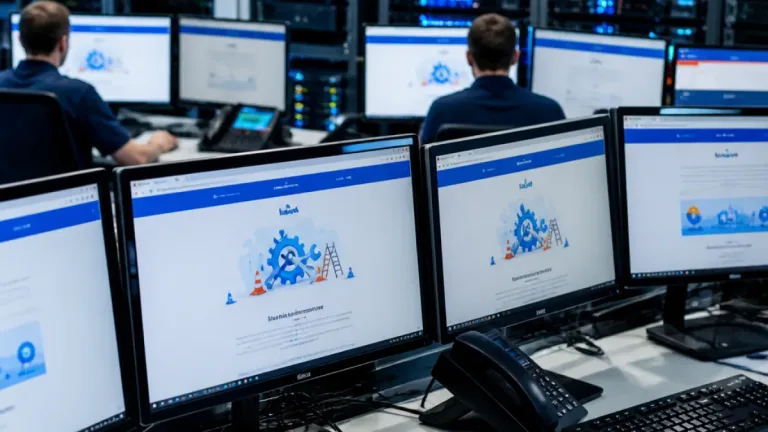
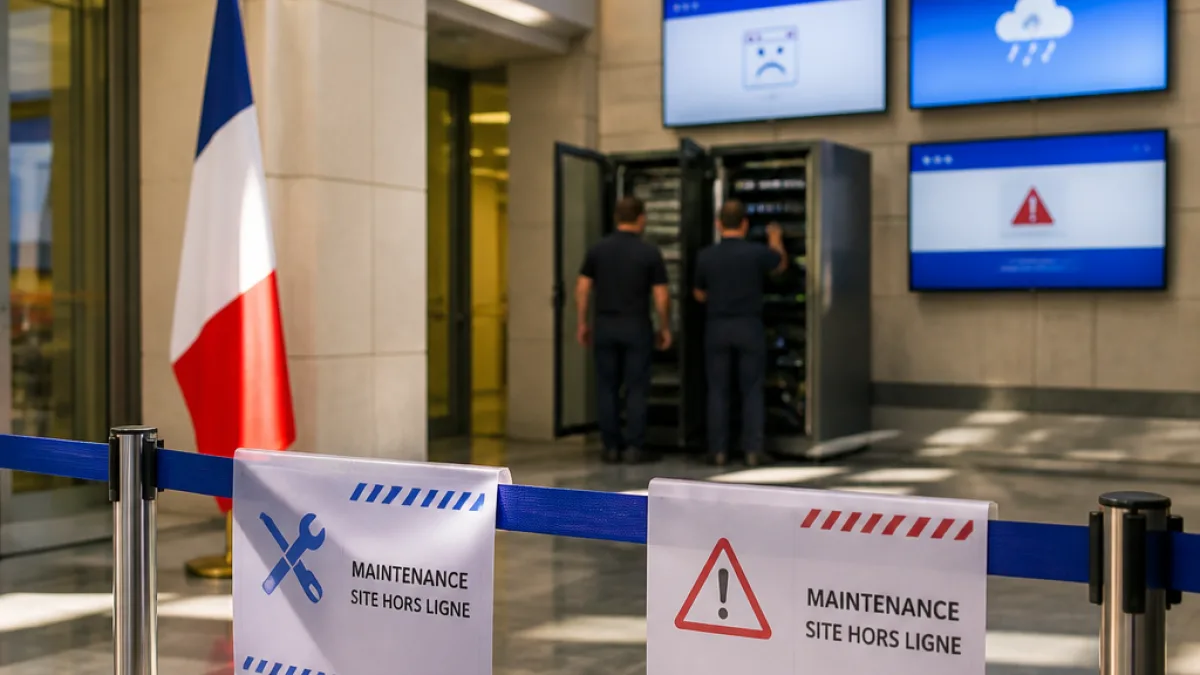
Sur instruction de l'Agence nationale de la sécurité des systèmes d'information (Anssi), plusieurs sites institutionnels français ont été mis hors ligne mercredi 21 octobre 2026 à titre préventif. Le ministère de l'Intérieur a indiqué que la décision visait « l'ensemble de ses sites internet exposés à une vulnérabilité critique de sécurité », à la suite de l'annonce de failles dans un composant logiciel générique largement répandu.
Parmi les plateformes concernées figurent notamment les sites de toutes les préfectures (dont la préfecture de police de Paris), le portail national des impôts et, plus tard dans l'après‑midi, le site de Météo France. L'interruption a été décidée pour limiter le risque d'exploitation des vulnérabilités avant que des correctifs officiels ne soient appliqués.
"Les équipes sont mobilisées pour procéder aux opérations de mise à jour dans les meilleurs délais, dès que le correctif de sécurité sera rendu disponible par l'éditeur."
Origine de l'alerte et recommandations internationales
L'alerte a été déclenchée par le CERT-FR (centre de veille, d'alerte et de réponse aux attaques informatiques) après la découverte de vulnérabilités jugées critiques dans un langage de programmation largement utilisé sur le web. L'agence américaine NSA a de son côté recommandé aux sites utilisant le protocole de programmation PHP d'installer sans délai les mises à jour ou, à défaut, de mettre hors ligne les sites non actualisés, en raison du risque d'exécution de code à distance et d'accès aux serveurs et aux données.
Qui est concerné — et qui ne l'est pas
Sont principalement touchés : les services publics dont les sites reposent sur des composants PHP non encore corrigés. Sont concernés explicitement dans les communiqués : les sites des préfectures, le portail des impôts et Météo France. Ne sont pas mentionnés comme concernés les services utilisant d'autres technologies ou dont l'éditeur a déjà diffusé et appliqué le correctif.
- Publics touchés : préfectures, impôts, Météo France.
- Mesures prises : mise en maintenance préventive, publications temporaires sur réseaux sociaux et affichage local.
- Condition de réouverture : disponibilité et installation du correctif fourni par l'éditeur.
Conséquences pratiques pour les usagers et délais
Pour les administrés, l'interruption implique l'indisponibilité temporaire des démarches en ligne hébergées sur les services affectés. Le ministère de l'Intérieur a indiqué que, pendant la maintenance, les communications habituelles des préfectures seront relayées via les réseaux sociaux et par affichage physique. Le rétablissement des sites dépend entièrement de la publication du correctif par l'éditeur du composant et de son déploiement par les équipes techniques.
| Service | Situation constatée | Mesure recommandée |
|---|---|---|
| Sites des préfectures | Inaccessibles (maintenance préventive) | Installation du correctif dès disponibilité |
| Portail des impôts | Accès interrompu | Attente du correctif éditeur |
| Météo France | Site hors ligne | Analyse et mise à jour |
Contexte technique et risques
Selon les autorités, la vulnérabilité identifiée concerne un composant logiciel générique employé massivement. Les failles signalées permettent, en l'absence de correctif, à des attaquants potentiels d'exécuter du code à distance et d'accéder aux serveurs. C'est ce degré de gravité qui a motivé la consigne de coupure préventive plutôt qu'une maintenance ciblée sur quelques serveurs.
Les administrateurs de sites publics et privés utilisant PHP sont invités à vérifier l'état des versions déployées et à appliquer les mises à jour publiées par les éditeurs. En l'absence de possibilité immédiate d'actualisation, la mise hors ligne temporaire du service reste la recommandation la plus sûre contre l'exploitation des failles.
Les services concernés ont annoncé travailler à la mise à jour des systèmes « dans les meilleurs délais ». Aucun calendrier précis de rétablissement n'a été publié au moment des déclarations officielles.
Implication pour la suite : la priorité est la sécurité des données et la protection des infrastructures. Les usagers retrouveront l'accès aux services en ligne lorsque les éditeurs auront délivré et que les gestionnaires auront appliqué les correctifs nécessaires.